
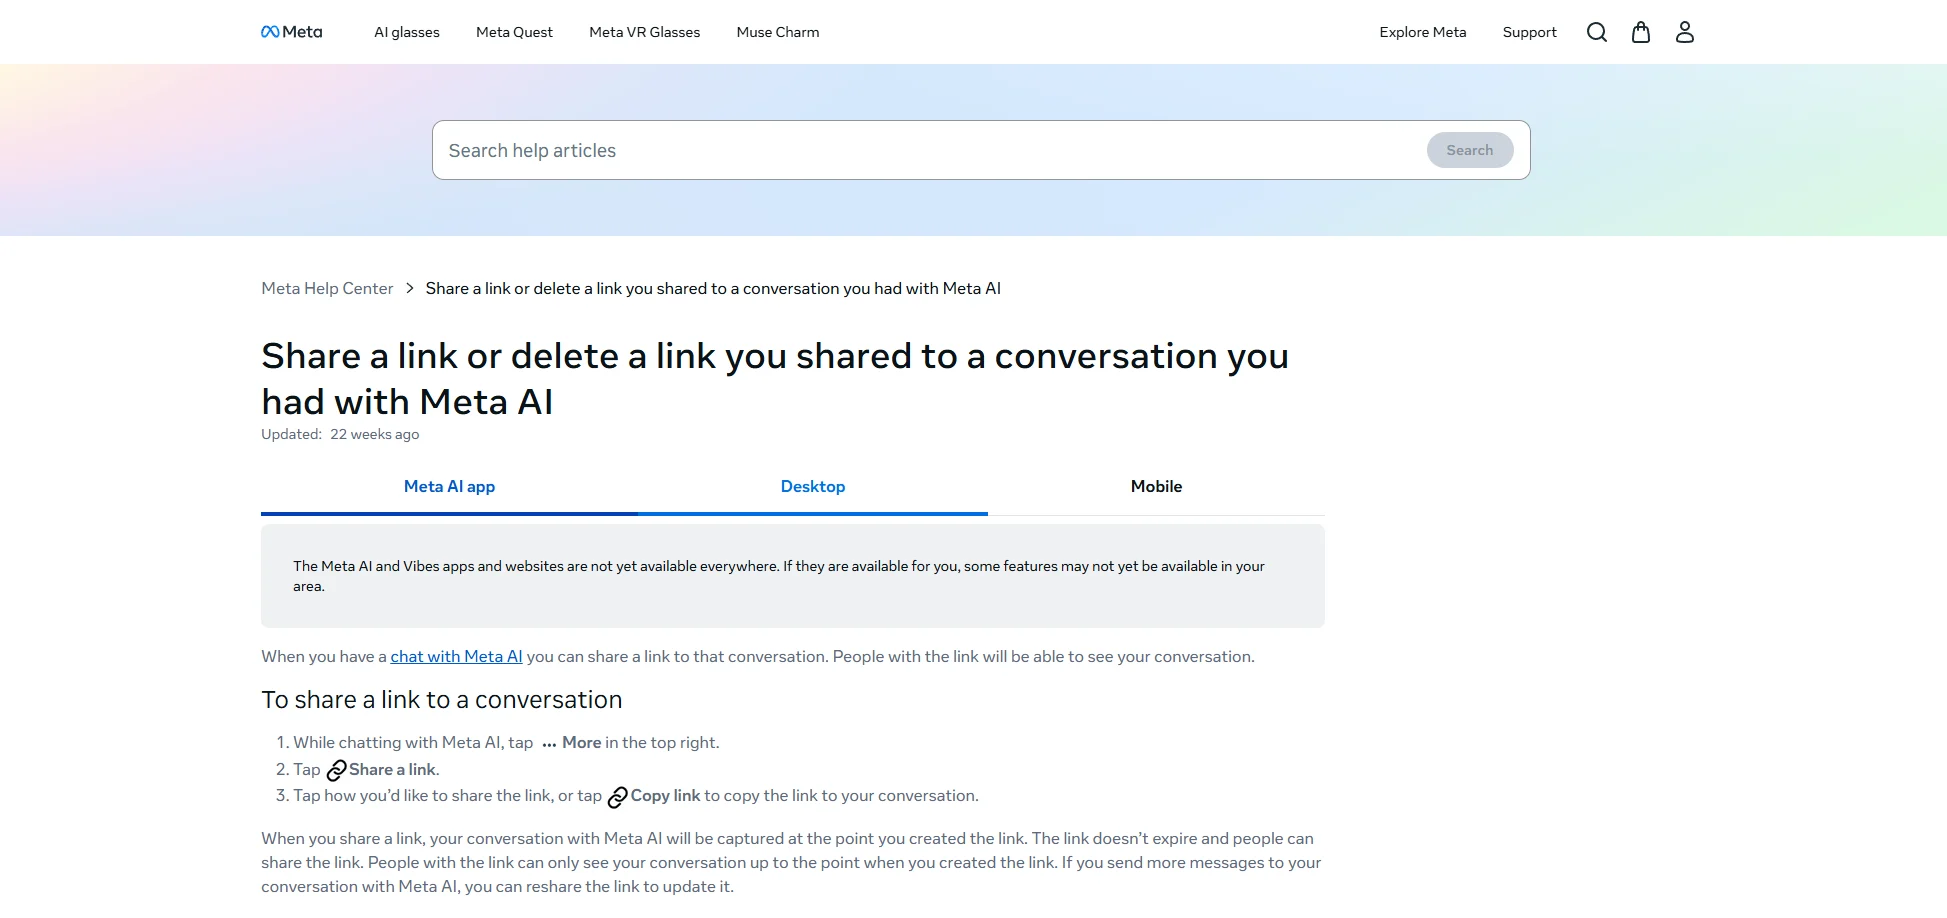
网络安全研究人员本周一披露,Meta 旗下最新推出的通用 AI 智能体(AI Agent)Muse 存在安全隐患:当用户通过网页链接与他人分享对话时,可能会泄露敏感信息。在收到关于这一行为的质询后,Meta 方面表示已暂停该分享功能,目前正在对该机制进行审查并评估改进方案。
与许多在线服务类似,Muse 允许用户与其他人分享搜索记录、对话、生成的图像及相关内容。这类分享功能通常通过点击选项生成一个唯一的 URL,任何人都可以通过该链接加载并查看托管的内容页面。为了避免潜在的敏感信息被未经授权的人轻易访问,生成的 URL 通常会包含一长串无法被轻易猜出的随机字符序列。
仅需一次查询即可获取全部链接
Meta 首席执行官马克·扎克伯格(Mark Zuckerberg)上个月曾宣称,Muse 是“从底层原生为隐私与安全打造的”,而 Muse 表面上也采取了类似的防范措施。然而,其在构造 URL 时的一个核心架构设计失误,却让这些分享链接极易被外界发现。
网络安全公司 Claroc 的研究人员表示,他们成功枚举出了 Muse 用户用于与他人分享对话的 6,800 个链接。在随机打开其中的几百个后,研究人员发现了大量显然不应公开发布的信息,其中包括:
- 一位候选人为与前沿 AI 实验室进行高管猎头机密沟通而准备的笔记,其中记录了该实验室的内部联系人姓名和会议时间;
- 一家全美营销公司的内部营收审查报告,上面注明呈报给其 CEO;
- 一位小企业主的贷款申请,包含具体的申贷金额;
- 一份包含银行欺诈警报的代办清单,列有部分银行账号、交易金额和交易时间;
- 一位房地产投资人的内部业绩报告,包含两处不动产的具体地址,以及精确的回报率、收益和抵押贷款数字;
- 某工作场所的全年员工假期安排表,详细列出了数十名员工及各自请假的周次。
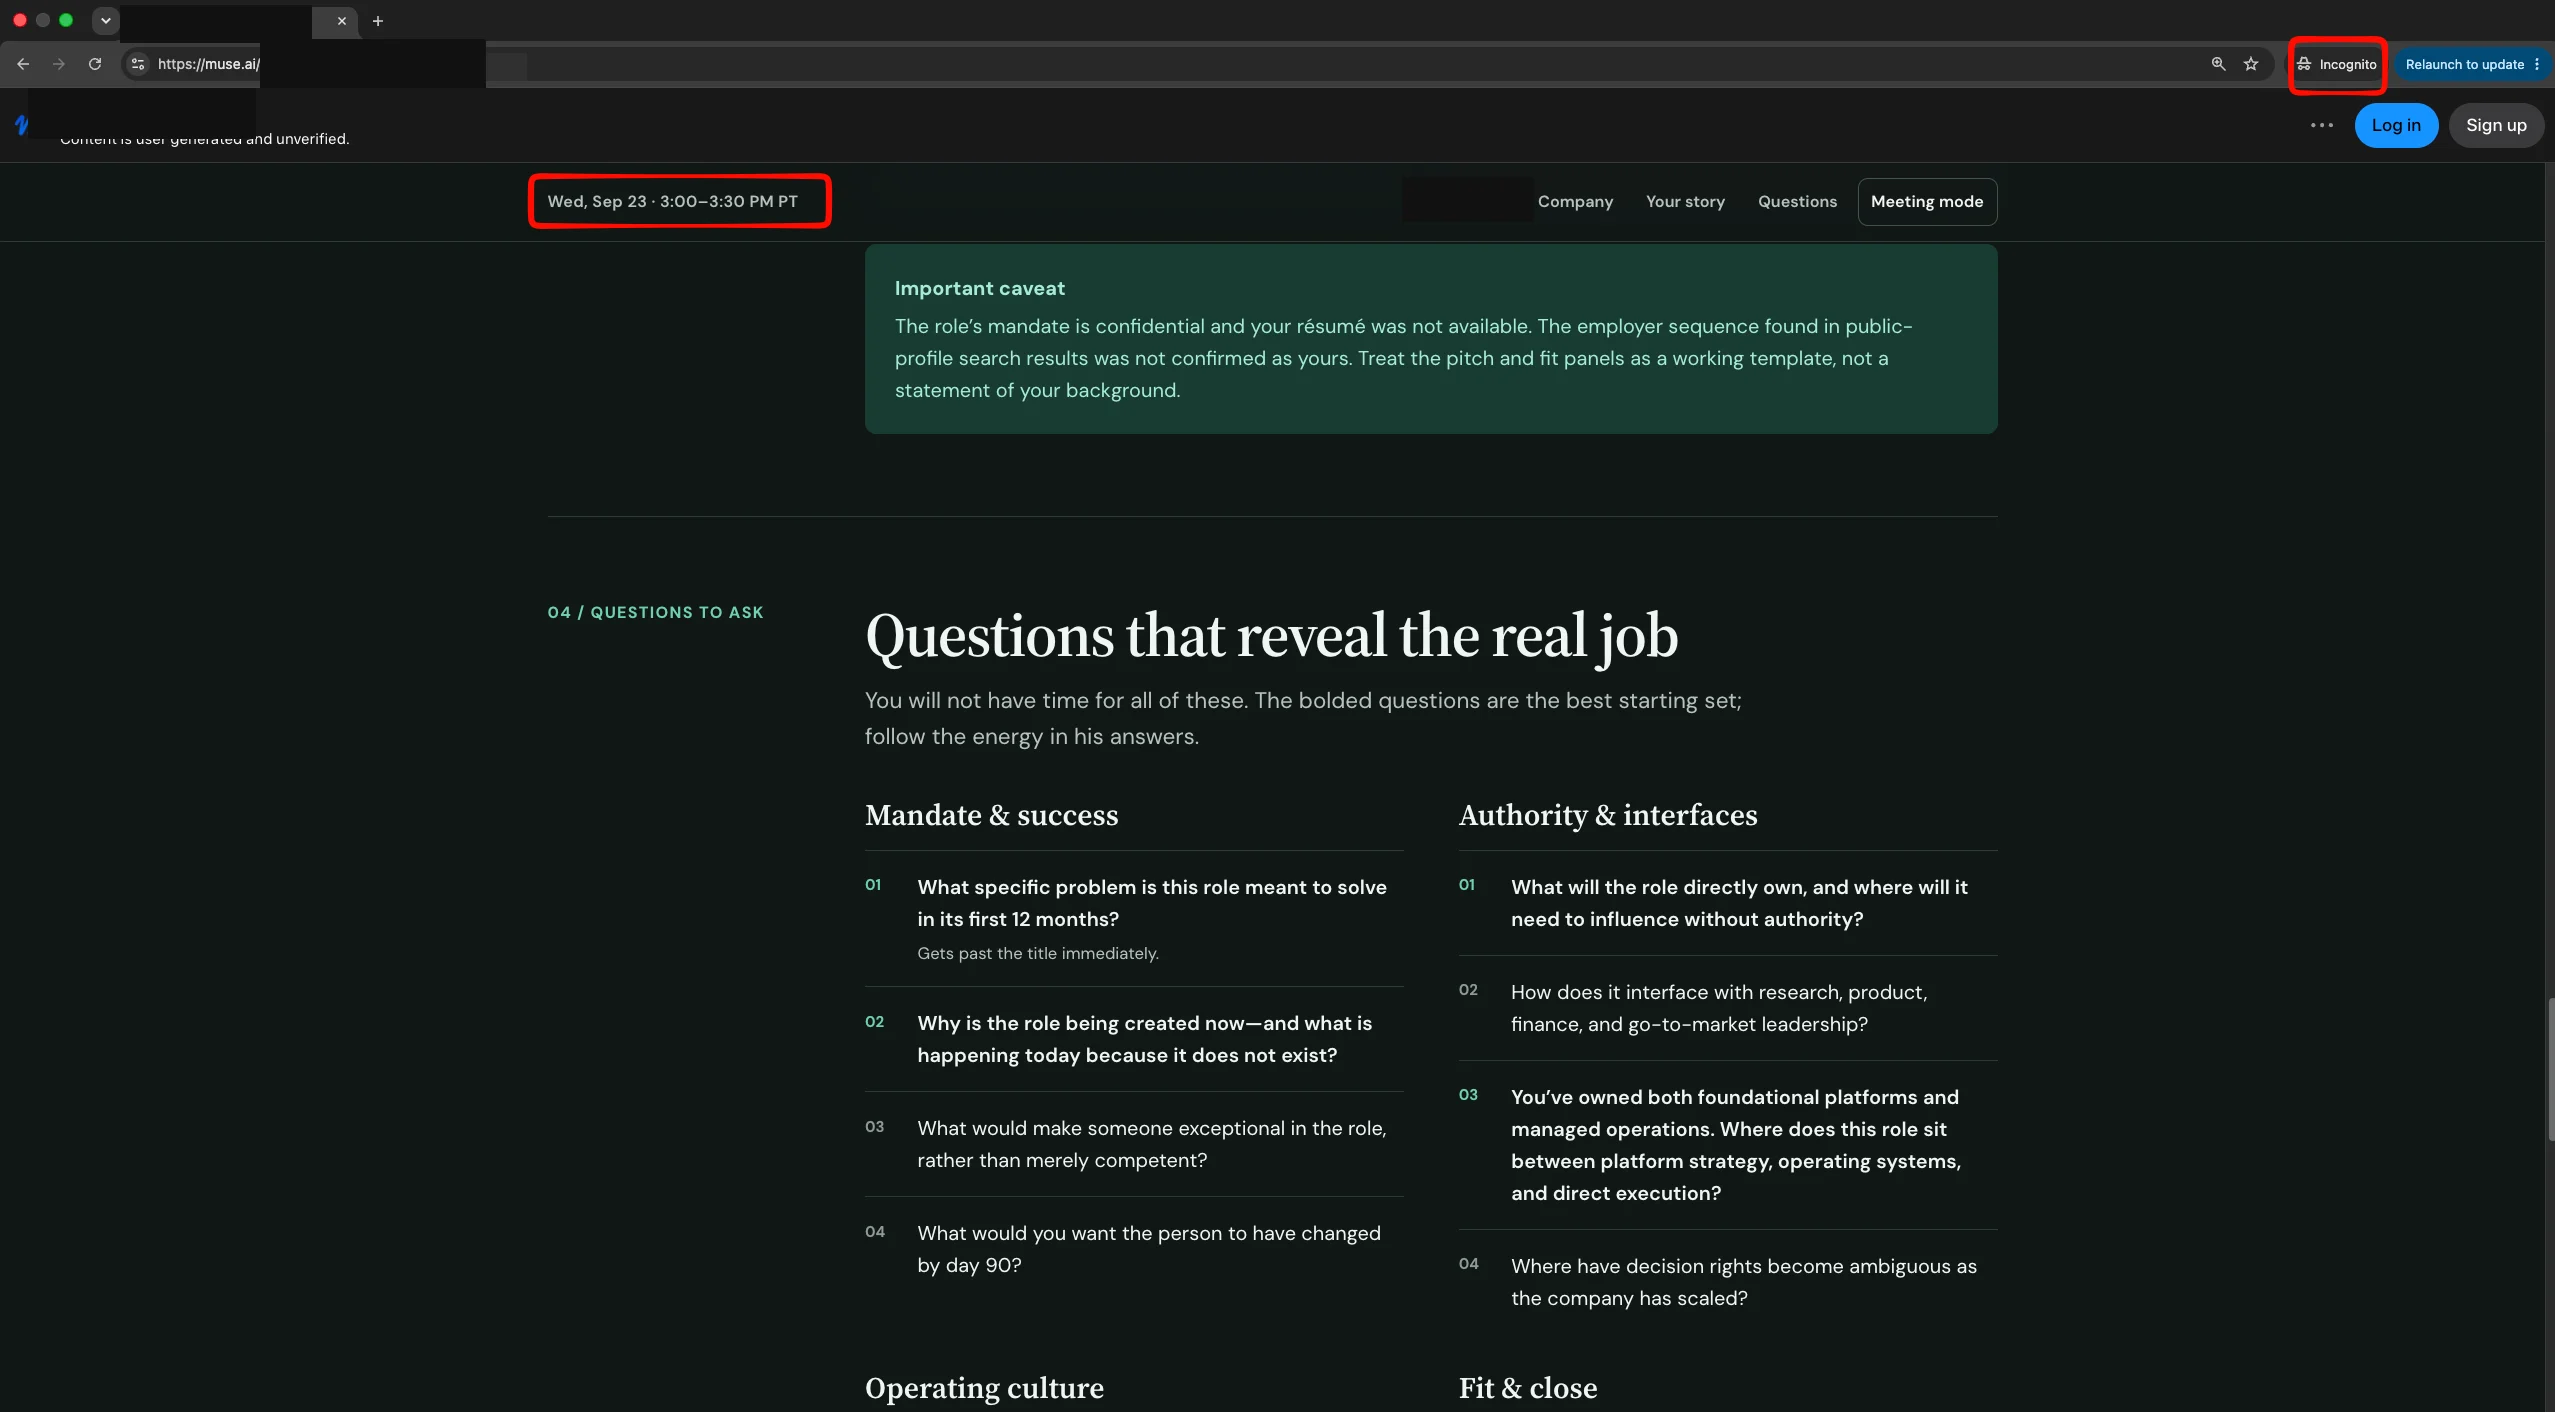
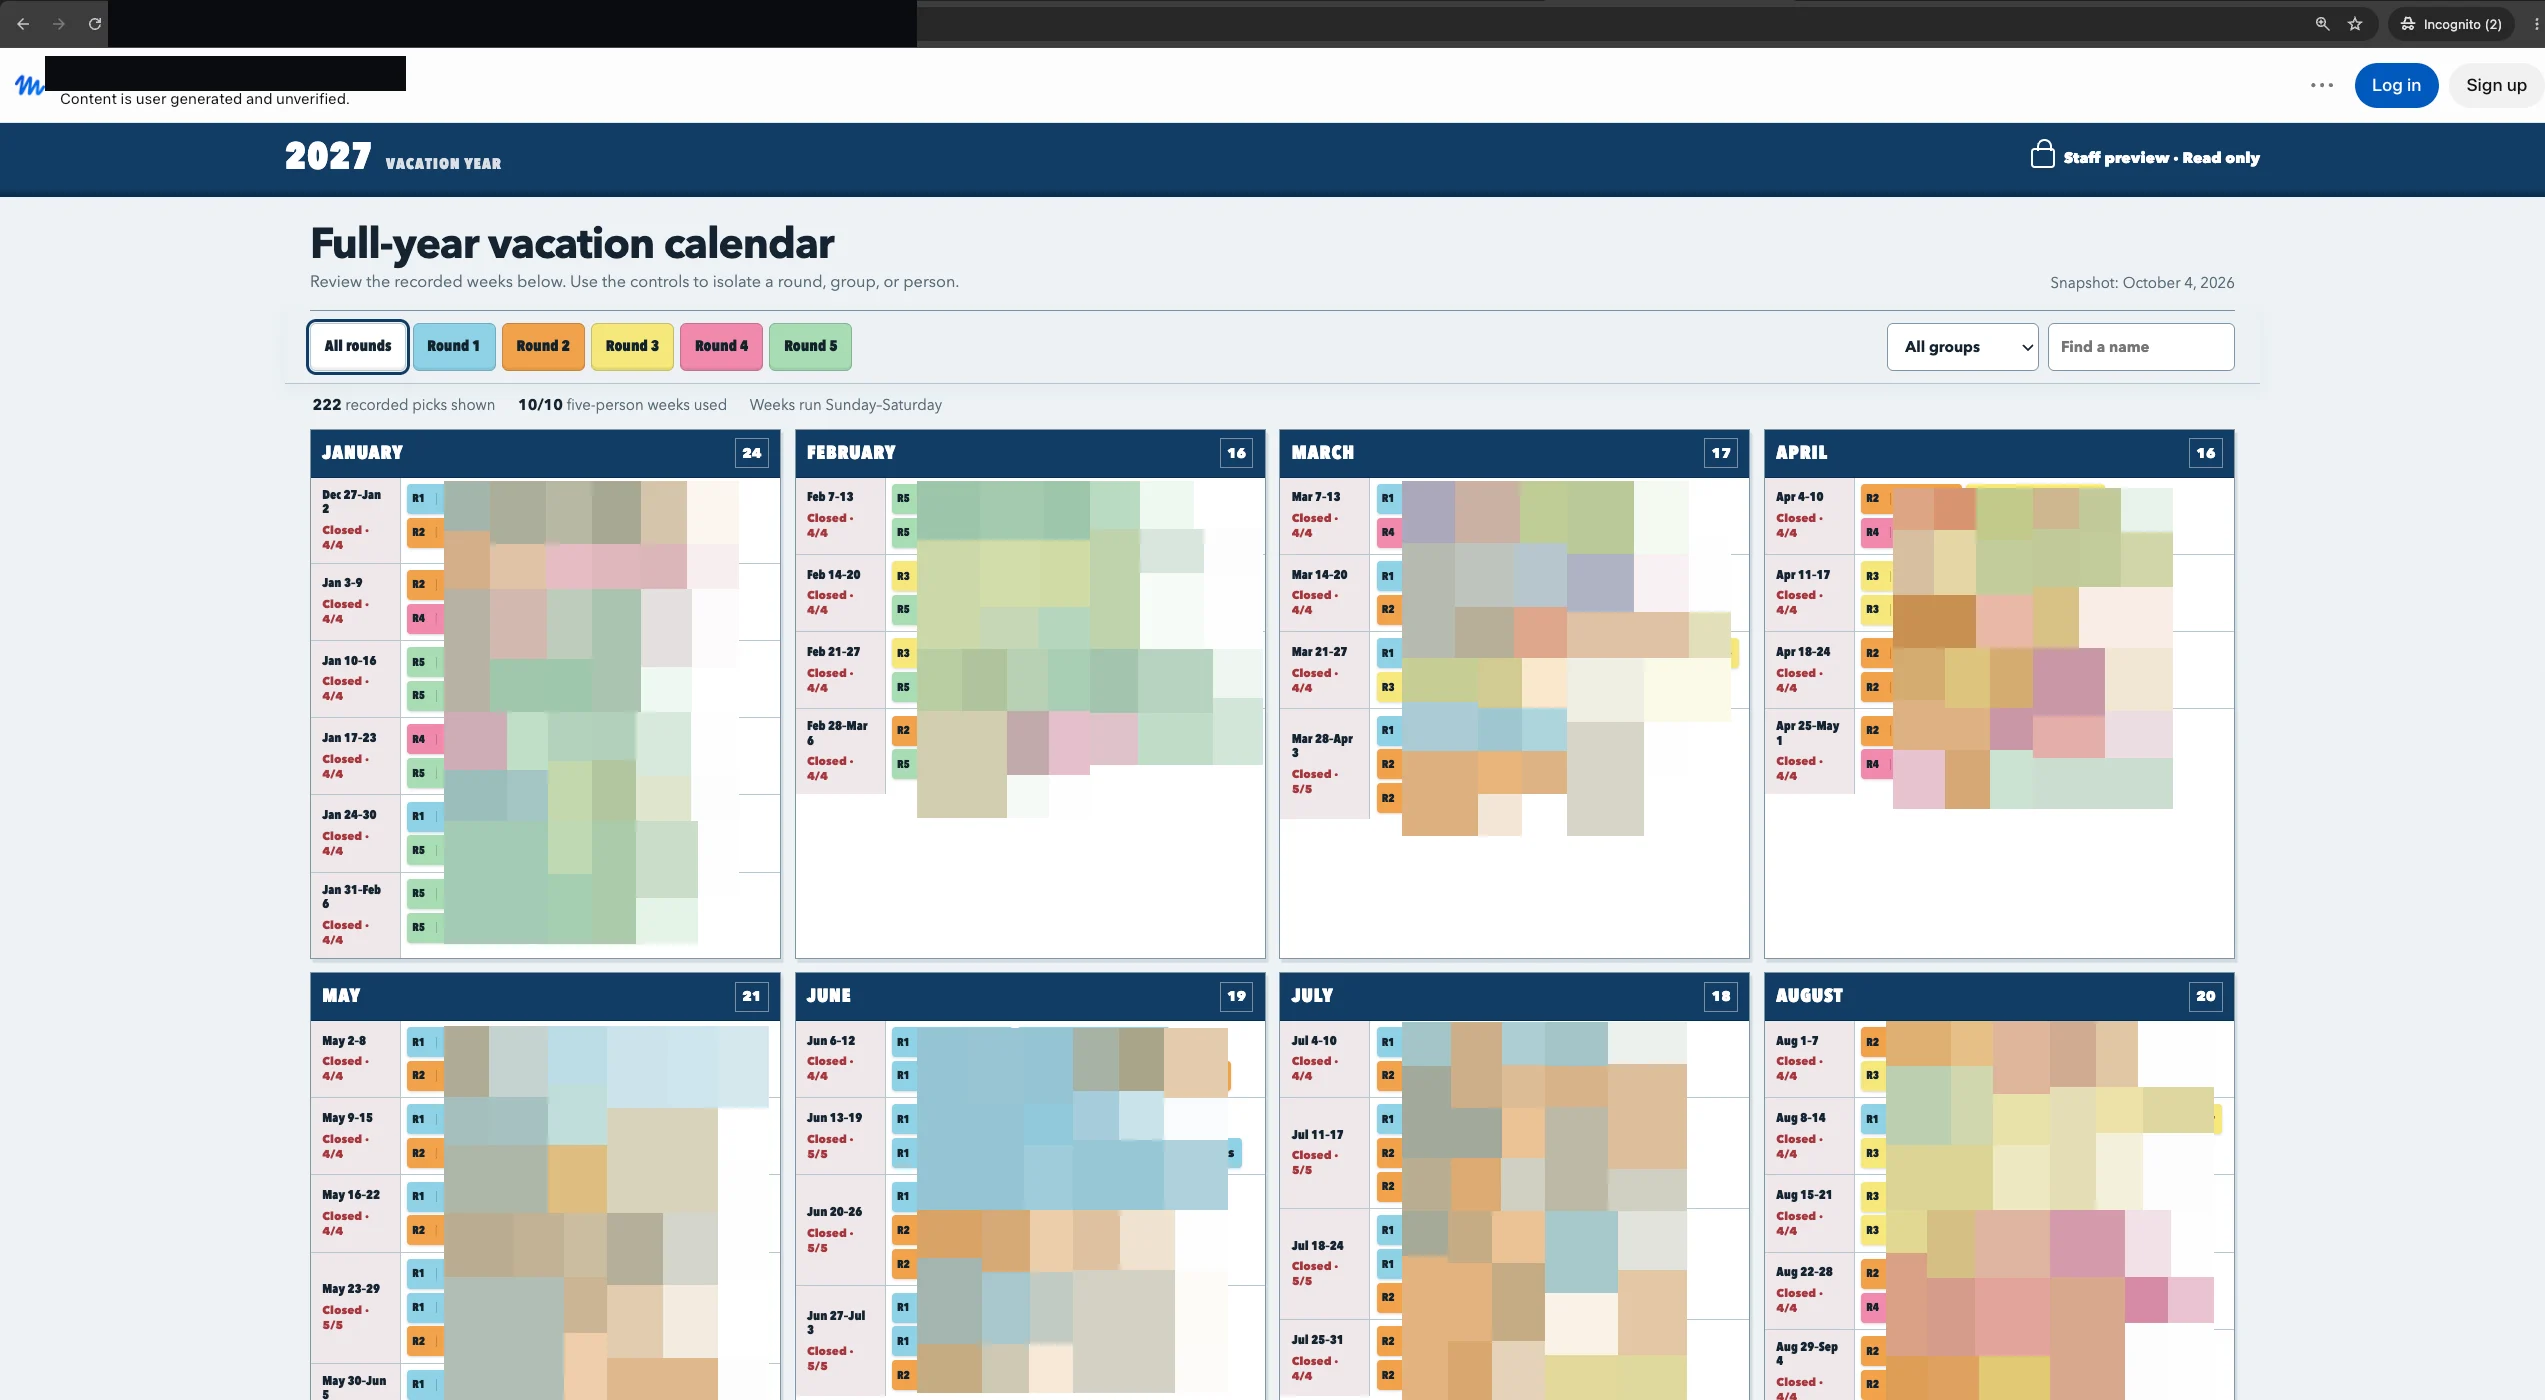
“如果在测试之前你问我们,我们会以为搜集这些内容需要费很大一番功夫,”研究人员在分析报告中写道,“但实际上只用了一条查询语句。”
在回复质询的电子邮件声明中,Meta 表示:
“我们开启了 Muse 漏洞赏金计划,以便研究人员能够提出各种不同场景并协助我们持续改进产品。用户有权分享特定的 Muse 产物(artifacts),这会创建一个任何持有链接的人都可以访问的页面。不过,在我们审查该报告并评估对这些链接的发现机制进行修改期间,我们已暂停了此项功能。”
Claroc 联合创始人兼首席技术官 Asaf Aprozper 表示,他早在 10 月 8 日就通过 Meta 的漏洞赏金计划提交了这些发现,并尝试在 LinkedIn 上联系 Meta 的相关人员,但这两种渠道均未收到任何回复。
发现这些 URL 最简单的方法,是通过目前市面上众多的商业服务进行被动 DNS(Passive DNS)检索。被动 DNS 记录保存了域名随时间推移解析到 IP 地址的历史数据,以及域名服务器和邮件服务器的相关记录。被动 DNS 系统通常会从部署在递归 DNS 解析器或其他网络基础设施上的传感器收集 DNS 响应。当监控系统捕获到一条 DNS 解析响应时,通常就会生成一条被动 DNS 记录。在这一案例中,只要目标接收方点击了一次分享链接,相关的 DNS 信息就会被写入可供检索的数据库中。
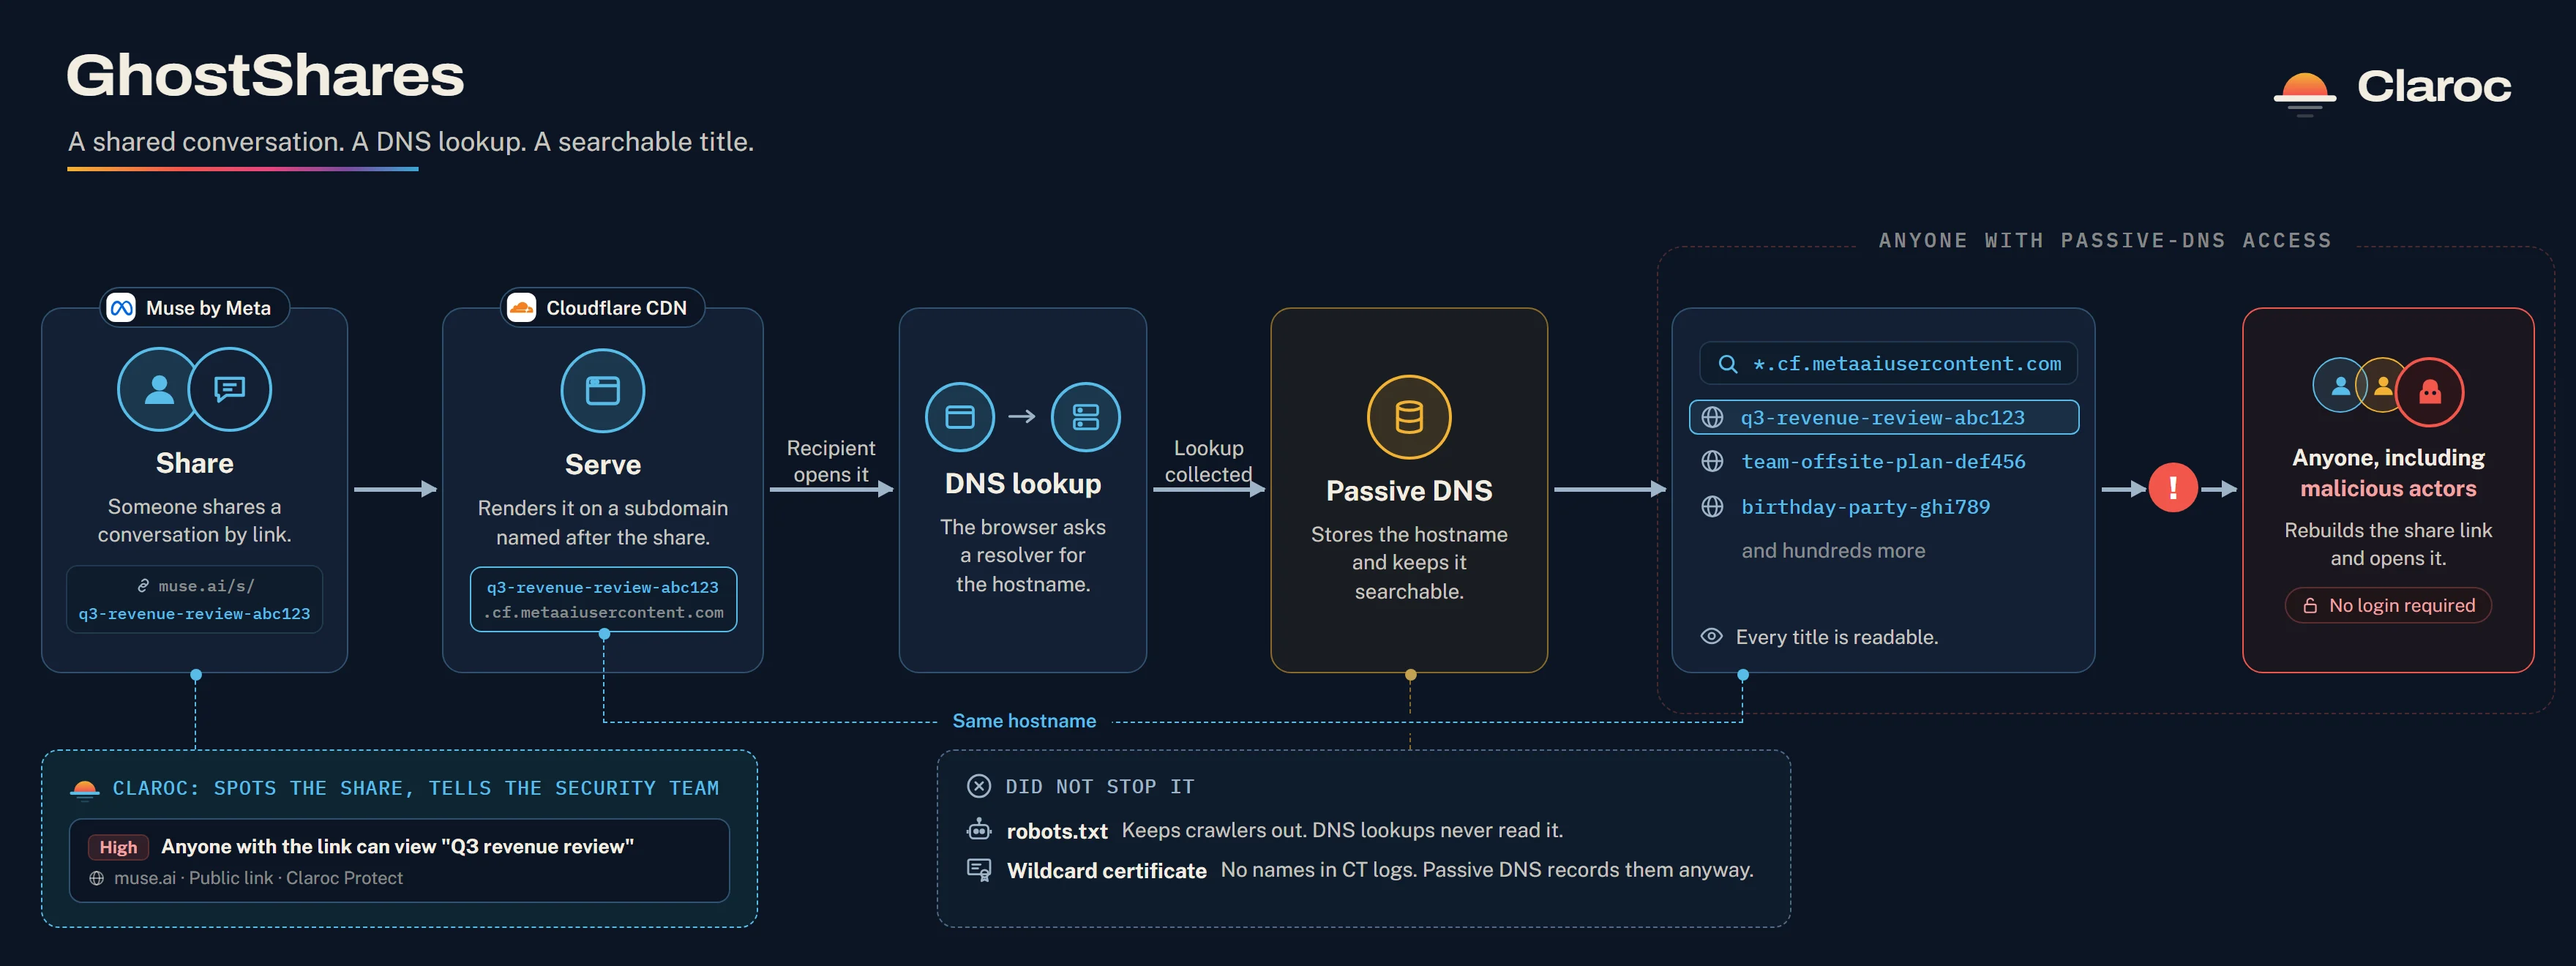
Claroc 研究人员能够发现 Muse 的分享链接,是因为所有这些链接都统一部署在 cf.metaaiusercontent.com 域名之下。而将对话标题连同一长串字符直接添加到 URL 中的做法,进一步降低了发现难度。这类链接的简化示例如:
home-sale-budget-9f21c8a3.cf.metaaiusercontent.comq3-revenue-review-7b1e42f0.cf.metaaiusercontent.comloan-application-draft-a4c9e2.cf.metaaiusercontent.com
正是这最后一项设计决策 —— 将对话标题置于子域名而非 URL 路径中 —— 使得公开检索成为了可能。
“许多 AI 助手都支持通过公开链接分享,”Claroc 表示,“但让 Muse 的分享极易被发现的原因,在于标题直接嵌入在网址主机名中,公共 DNS 会将其记录下来供任何人搜索。我们称之为 GhostShares(幽灵分享):这些页面对从未获得过链接的人敞开,而且他们可以自行搜索找到。”
Muse 发布后迅速蹿升至苹果 App Store 的前列。这款助手能够自主填写表单、预约日程、进行采购、创建文档并执行各种其他操作。为了按预期正常运作,Muse 需要访问用户的大多数账户。Meta 也一直在大力推广这款助手,宣称它是一个值得托付这种特殊信任的平台。
然而,在 Muse 发布三周后,macOS 安全专家 Patrick Wardle 就发现了一个零日漏洞,允许安装在同一设备上的任何其他应用完全控制用户的 Muse 账户。当时 Meta 以“除非设备本身已被入侵,否则无法利用”为由淡化了该漏洞的严重性,并未正视 Wardle 的发现 —— 即一个简单的 ClickFix 诱骗攻击就足以劫持账户。如今分享链接如此轻易就能被外界发现,让人们更有理由质疑 Muse 是否真的配得上它所索取的大量权限。
随着 Meta 暂停该功能,至少在目前,Muse 用户不再面临这一特定威胁。